Benutzer, Gruppen und Zwei-Schritt-Anmeldung
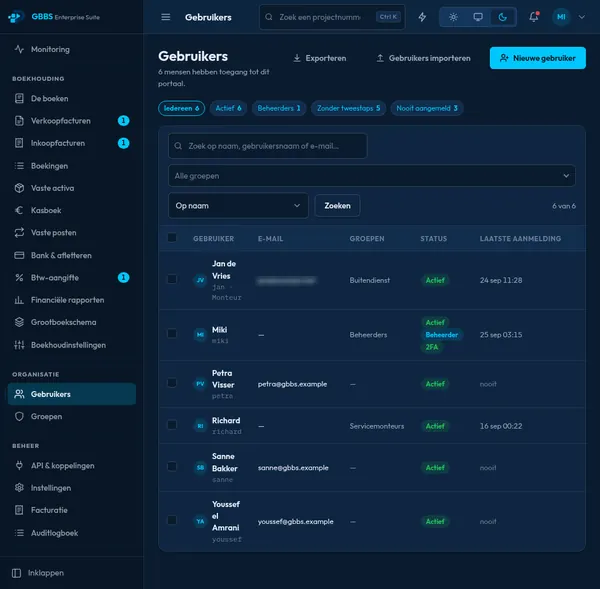
Filter zeigen Administratoren, Konten ohne Zwei-Schritt-Verifizierung und Personen, die sich nie angemeldet haben. Benutzer sind gruppiert, durchsuchbar und lassen sich importieren und exportieren.
Passwörter werden als Argon2id-Hashes gespeichert und Sitzungen auf dem Server geführt, sodass ein Administrator sie widerrufen kann. Die Zwei-Schritt-Verifizierung nutzt standardmäßige zeitbasierte Codes mit Wiederherstellungscodes, Passkeys nutzen WebAuthn, und ein Unternehmen kann die Zwei-Schritt-Anmeldung für alle vorschreiben. Benutzer gehören Gruppen an, die Berechtigungen tragen. Konten lassen sich gesammelt aus einer Tabelle anlegen, mit einem generierten Passwort per E-Mail, oder aus Active Directory bzw. LDAP synchronisieren – wer das Unternehmen verlässt, wird dabei deaktiviert statt gelöscht. Jede Änderung wird ins Prüfprotokoll geschrieben.