Utilisateurs, groupes et connexion en deux étapes
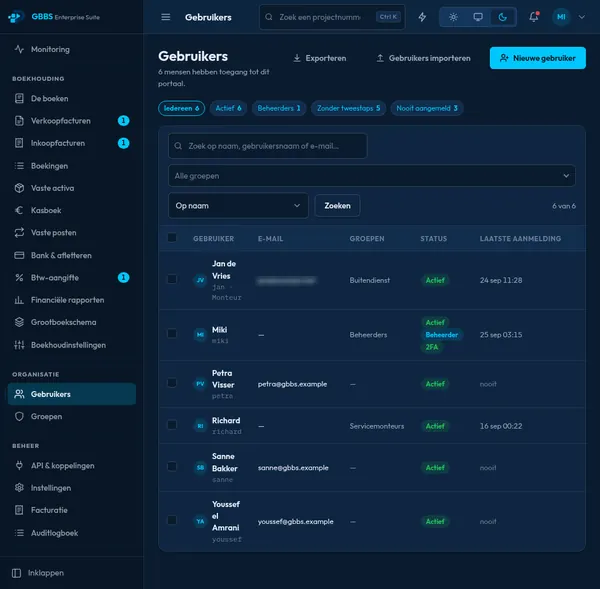
Des filtres affichent les administrateurs, les comptes sans vérification en deux étapes et les personnes qui ne se sont jamais connectées. Les utilisateurs sont regroupés, consultables par recherche, et peuvent être importés ou exportés.
Les mots de passe sont stockés sous forme de hachages Argon2id et les sessions sont conservées sur le serveur, ce qui permet à un administrateur d’en révoquer une. La vérification en deux étapes utilise des codes temporels standard avec codes de récupération, les passkeys reposent sur WebAuthn, et une entreprise peut imposer la vérification en deux étapes à tous. Les utilisateurs appartiennent à des groupes porteurs d’autorisations. Les comptes peuvent être créés en masse à partir d’un tableur, avec un mot de passe généré envoyé par e-mail, ou synchronisés depuis Active Directory ou LDAP ; les personnes qui partent y sont désactivées plutôt que supprimées. Chaque modification est inscrite dans la piste d’audit.