Gebruikers, groepen en tweestapsverificatie
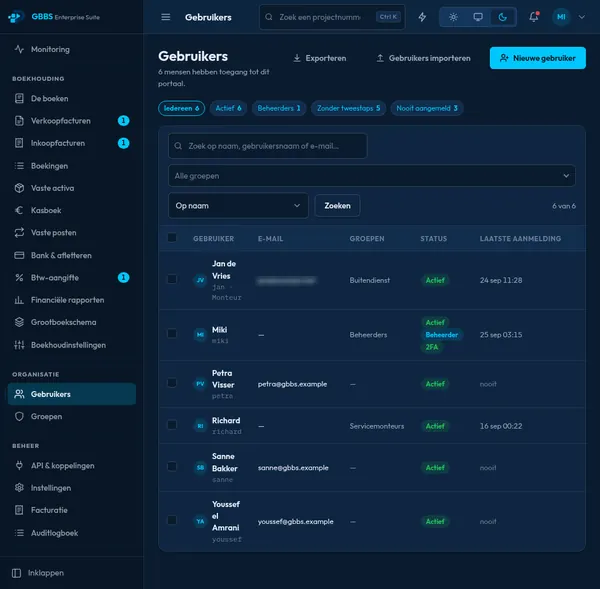
Filters tonen beheerders, accounts zonder tweestapsverificatie en mensen die zich nooit hebben aangemeld. Gebruikers zijn gegroepeerd, doorzoekbaar en kunnen worden geïmporteerd of geëxporteerd.
Wachtwoorden worden opgeslagen als Argon2id-hashes en sessies worden op de server bijgehouden, zodat een beheerder ze kan intrekken. Tweestapsverificatie gebruikt standaard tijdgebonden codes met herstelcodes, passkeys gebruiken WebAuthn, en een bedrijf kan tweestapsverificatie voor iedereen verplicht stellen. Gebruikers horen bij groepen die de rechten dragen. Accounts kunnen in bulk worden aangemaakt vanuit een spreadsheet, met een gegenereerd wachtwoord per e-mail, of worden gesynchroniseerd vanuit Active Directory of LDAP, waarbij mensen die vertrekken worden uitgeschakeld in plaats van verwijderd. Elke wijziging wordt in de audittrail vastgelegd.