Cerca

15 risultato/i per “certificate”

Prodotti

Schermate

Eventi che avviano macro
Client desktop

Eventi che avviano macro

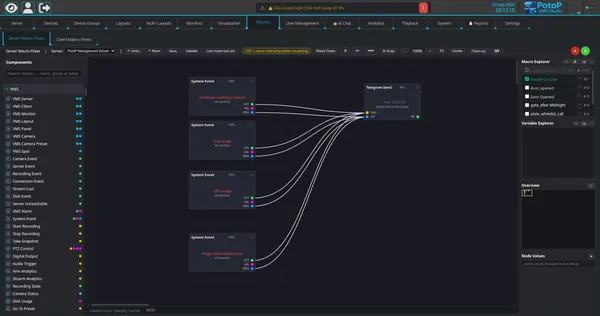
Eventi di sistema come la scadenza di un certificato, l’occupazione del disco o la batteria scarica di un dispositivo possono avviare un flusso macro. Qui quattro eventi alimentano un nodo di messaggio Telegram, il tutto costruito visivamente senza codice.

Come funziona

L’editor di macro è un grafo visivo di nodi che gira sul server. Un nodo System Event scatta quando il monitoraggio dello stato genera un evento corrispondente, come un certificato in scadenza, un uso elevato del disco o della GPU o la batteria scarica di un dispositivo, e passa testo e valore dell’evento sulle sue porte di uscita. Collegato a un nodo Telegram Send, pubblica un messaggio tramite la Bot API di Telegram. Il grafo si verifica con Convalida, può essere simulato e, quando è attivo, l’editor mostra i valori che passano attraverso ogni nodo.
PotoP VMS Studio · Rapporti ed eventi
Stato TLS a colpo d’occhio
Client web

Stato TLS a colpo d’occhio

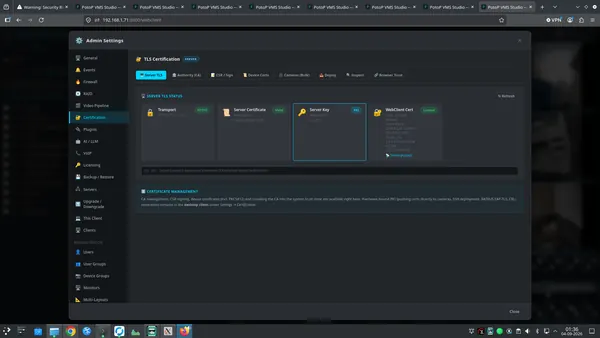
Il pannello di amministrazione web mostra il trasporto, la validitĂ  del certificato del server, la chiave del server e il certificato caricato per il web client con la sua impronta. Gli operatori verificano in pochi secondi che il sistema sia crittografato e quando scade un certificato.

Come funziona

Il pannello di amministrazione web chiede al server lo stato TLS corrente e mostra quattro schede: il trasporto in uso (HTTPS con TLS 1.2 o 1.3), il certificato del server con la data di scadenza, tipo e lunghezza della chiave del server, e il certificato caricato per i browser con la sua impronta SHA-256. Gli stessi dati di scadenza alimentano un controllo in background che genera eventi per il server, l’autorità di certificazione, i server peer e le telecamere prima che qualcosa scada, così gli avvisi possono arrivare a macro, e-mail o Telegram.

PotoP VMS Studio · Certificati e sicurezza
La tua autoritĂ  di certificazione
Client web

La tua autoritĂ  di certificazione

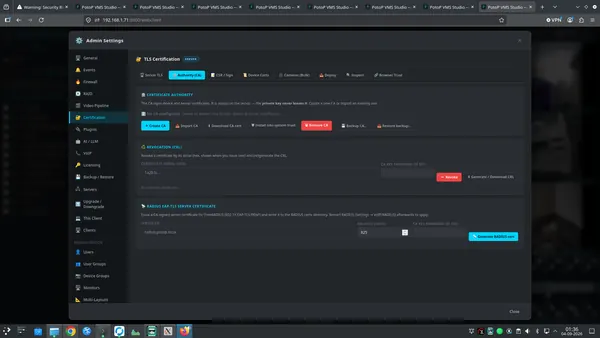
Il sistema può creare o importare un’autorità di certificazione, scaricarne il certificato, farne il backup e revocare certificati tramite una CRL. La chiave privata della CA resta sul server. Dispositivi e client si fidano così di un’unica radice controllata da te.

Come funziona

Il server può generare un’autorità di certificazione o importarne una esistente. Il certificato della CA e la sua chiave privata vengono salvati sul server, con il file della chiave leggibile solo dall’account di servizio e facoltativamente protetto da password, e dalla macchina escono solo certificati firmati. La scheda permette anche di scaricare il certificato della CA, farne il backup e ripristinarlo, installarlo nell’archivio attendibile del sistema, revocare certificati per numero di serie e creare un elenco di revoca (CRL). Dalla stessa CA si può emettere anche un certificato per un server RADIUS per l’802.1X.

PotoP VMS Studio · Certificati e sicurezza
Emetti certificati per i dispositivi
Client web

Emetti certificati per i dispositivi

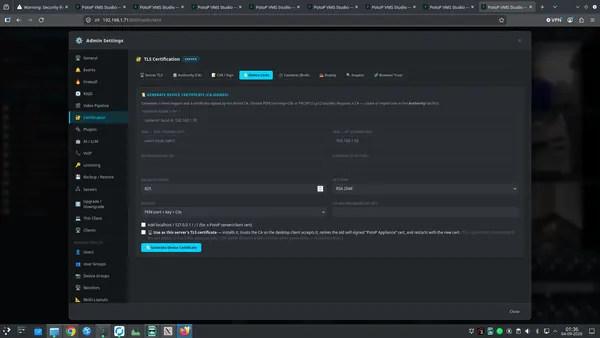
Un certificato del dispositivo viene generato e firmato dalla CA salvata per un nome e un indirizzo IP, con un periodo di validità e una scelta del formato di output. Può anche essere installato come certificato del server, eliminando gli avvisi del browser.

Come funziona

Viene generata una nuova coppia di chiavi e la CA salvata firma un certificato per il nome e le voci DNS e IP indicati, con validità e tipo di chiave a scelta. Il risultato viene offerto in PEM (certificato, chiave e CA) o come bundle PKCS#12. Spuntando l’opzione server, il certificato viene installato come certificato del server, la CA diventa attendibile per il client desktop, il vecchio certificato autofirmato viene ritirato e il servizio si riavvia, così i browser smettono di mostrare avvisi non appena si fidano della CA.

PotoP VMS Studio · Certificati e sicurezza
HTTPS in blocco per le telecamere
Client web

HTTPS in blocco per le telecamere

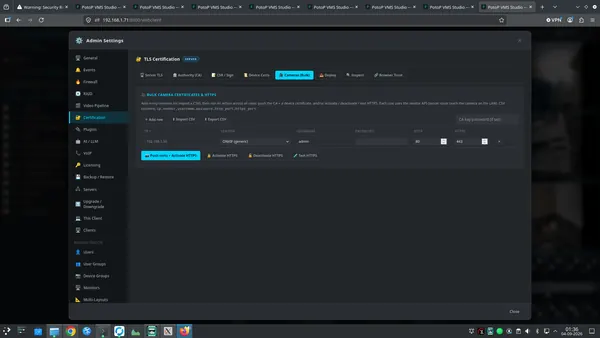
Le telecamere vengono elencate o importate da CSV, poi i certificati vengono distribuiti e l’HTTPS viene attivato su tutte in un’unica esecuzione. Vengono usate le API dei produttori, quindi nessuno deve accedere a ogni telecamera singolarmente.

Come funziona

Elenchi le telecamere a mano o importi un CSV con indirizzo, produttore, credenziali e porte. Per ogni riga il server emette un certificato del dispositivo dalla CA, invia certificato e CA alla telecamera tramite l’API web del produttore e poi attiva l’HTTPS. Ci sono anche azioni per disattivare l’HTTPS e per testarlo. Il server deve raggiungere le telecamere in rete, e le credenziali vengono usate solo per l’esecuzione. Il risultato è un solo passaggio invece di dover accedere a ogni telecamera.

PotoP VMS Studio · Certificati e sicurezza
Distribuisci i certificati alle telecamere
Client web

Distribuisci i certificati alle telecamere

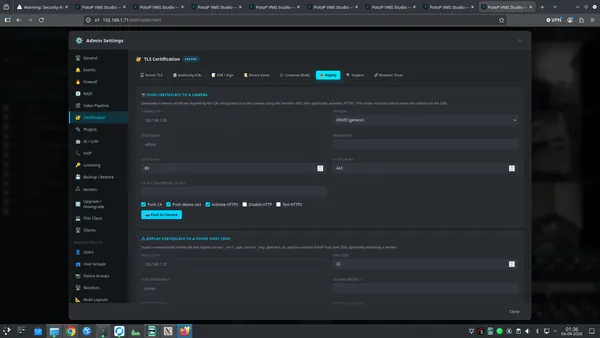
Un certificato firmato può essere inviato a una singola telecamera, con opzioni per inviare la CA, attivare l’HTTPS, disattivare l’HTTP in chiaro e testare la connessione. Più sotto, una seconda sezione distribuisce i certificati a un altro host PotoP via SSH.

Come funziona

Per una telecamera, il server firma un certificato del dispositivo, lo carica tramite l’API del produttore e può inviare la CA, attivare l’HTTPS, disattivare l’HTTP in chiaro e testare la connessione sicura. La seconda sezione si collega a un altro host PotoP via SSH, copia certificato, chiave e file della CA nella directory di destinazione e può riavviare un servizio. Entrambe le operazioni girano sul server, che quindi deve poter raggiungere la destinazione, e richiedono diritti di amministratore.

PotoP VMS Studio · Certificati e sicurezza
AttendibilitĂ  su browser e telefoni
Client web

AttendibilitĂ  su browser e telefoni

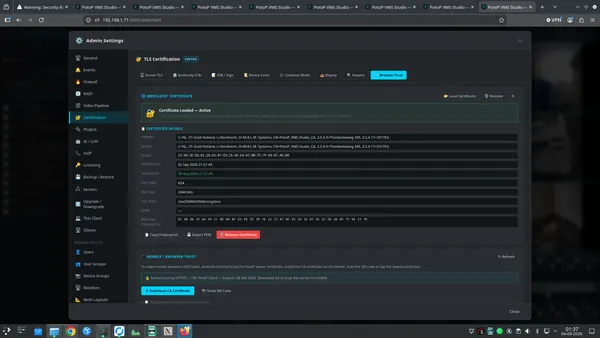
Il certificato attivo del web client viene mostrato con soggetto, validitĂ , lunghezza della chiave e impronta. Un download e un codice QR permettono a telefoni e tablet di fidarsi del server, mentre uno script di installazione fa lo stesso per Linux, macOS e Windows.

Come funziona

Il pannello mostra il certificato attualmente caricato per il web client con soggetto, emittente, validità, tipo e lunghezza della chiave, algoritmo di firma e impronta SHA-256, e può esportarlo in PEM. La sezione mobile offre il certificato della CA da scaricare o come codice QR da inquadrare con un telefono o un tablet, così il dispositivo si fida del server una volta per tutte e smette di mostrare avvisi. Istruzioni e script di installazione sono forniti per Linux, macOS e Windows.

PotoP VMS Studio · Certificati e sicurezza
Connessione verificata all’accesso
Client web

Connessione verificata all’accesso

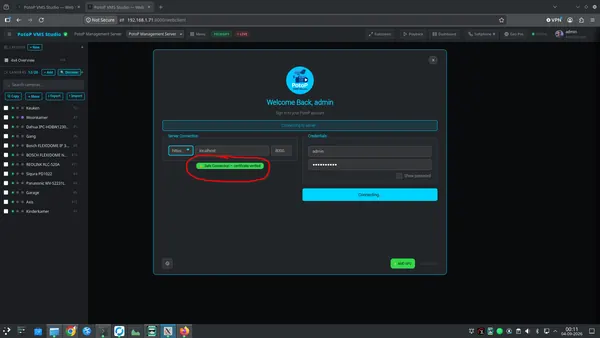
La schermata di accesso conferma con un messaggio verde che la connessione è sicura e il certificato verificato prima che le credenziali vengano inviate. Gli utenti possono fidarsi del server a cui si collegano.

Come funziona

Prima di inviare la password, la pagina di accesso contatta il server scelto via HTTPS e verifica il certificato con l’archivio attendibile del browser. Se la catena è valida e corrisponde, compare il messaggio verde Connessione sicura, altrimenti l’utente vede un avviso. Il controllo viene eseguito dallo stack TLS del browser stesso, quindi la pagina non può falsificarlo. Le credenziali vengono poi inviate al server verificato tramite la connessione crittografata.

PotoP VMS Studio · Certificati e sicurezza
Chiedi al tuo sistema in linguaggio naturale
Client web

Chiedi al tuo sistema in linguaggio naturale

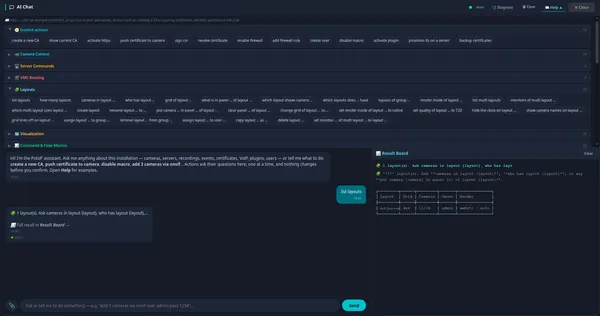
La chat IA offre azioni guidate per layout, telecamere, server, certificati, firewall, utenti e macro. Clicca un esempio o scrivi la tua richiesta: i risultati compaiono in una Result Board separata.

Come funziona

La AI Chat è integrata nel web client e nel client desktop. La maggior parte delle richieste viene interpretata sul server da un motore di comandi basato su regole, segnalato come diretto nella chat, che associa frasi come “elenca i layout” alle stesse funzioni richiamate dall’interfaccia utente. Il pannello Guida elenca frasi di esempio per argomento. Le azioni che modificano qualcosa, come creare una CA o distribuire certificati, pongono le loro domande passo dopo passo e non cambiano nulla finché non confermi. Le risposte lunghe finiscono nella Result Board, così la conversazione resta leggibile.

PotoP VMS Studio · Assistente AI
Monitoraggio della scadenza dei certificati
Web app PES

Monitoraggio della scadenza dei certificati

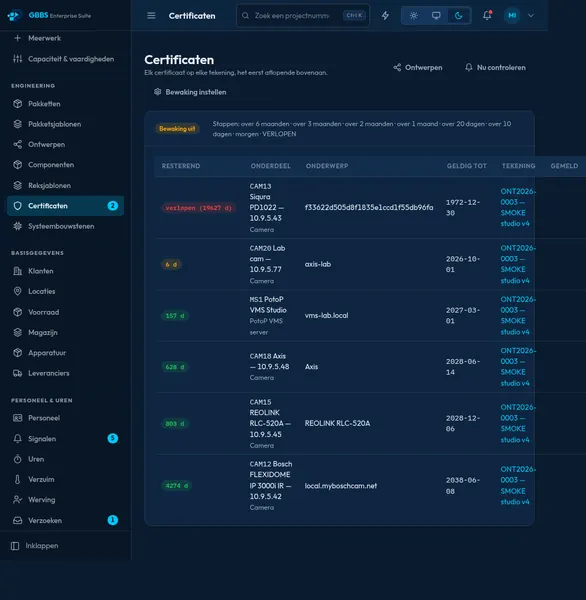
Ogni certificato di tutti i disegni è elencato con i giorni rimanenti, a partire dal più vicino alla scadenza. Quelli scaduti o in scadenza risaltano, così i rinnovi si pianificano invece di scoprirli all’ultimo.

Come funziona

Qualsiasi componente di qualsiasi disegno può avere una data di fine certificato, e questa pagina le raccoglie tutte per l’intera azienda con un’unica query, ordinate per giorni rimanenti. Un processo in background controlla le date ogni giorno e invia avvisi a sei, tre, due e un mese, poi a venti, dieci e un giorno dalla scadenza, e una volta dopo la scadenza. Gli avvisi arrivano via e-mail, Telegram e all’interno della suite alle persone che possono modificare i disegni. Ogni avviso viene registrato sull’elemento stesso, così un riavvio o una seconda esecuzione non lo ripetono mai.

PotoP Enterprise Suite · Ingegneria

Notizie

Pagine