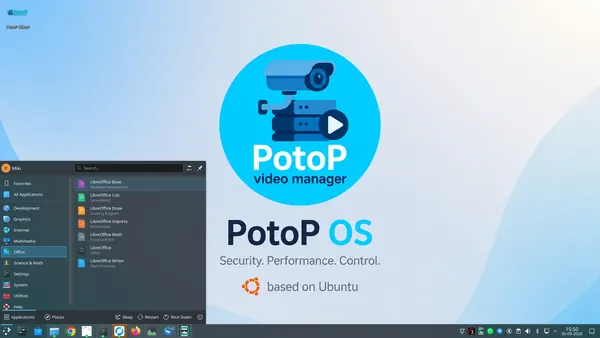
PotoP OS

Sicherheit. Leistung. Kontrolle.

Ein gehärtetes Betriebssystem auf Basis von Ubuntu 24.04 LTS, das Standard-Hardware in eine sofort einsatzbereite PotoP-Video-Appliance verwandelt: keine Standardpasswörter, signierte und geprüfte Updates unter Ihrer Kontrolle, keine Telemetrie – und alle PotoP-Anwendungen in einem Schritt installiert.

Hergestellt in der EU Läuft auf Ihren eigenen Servern

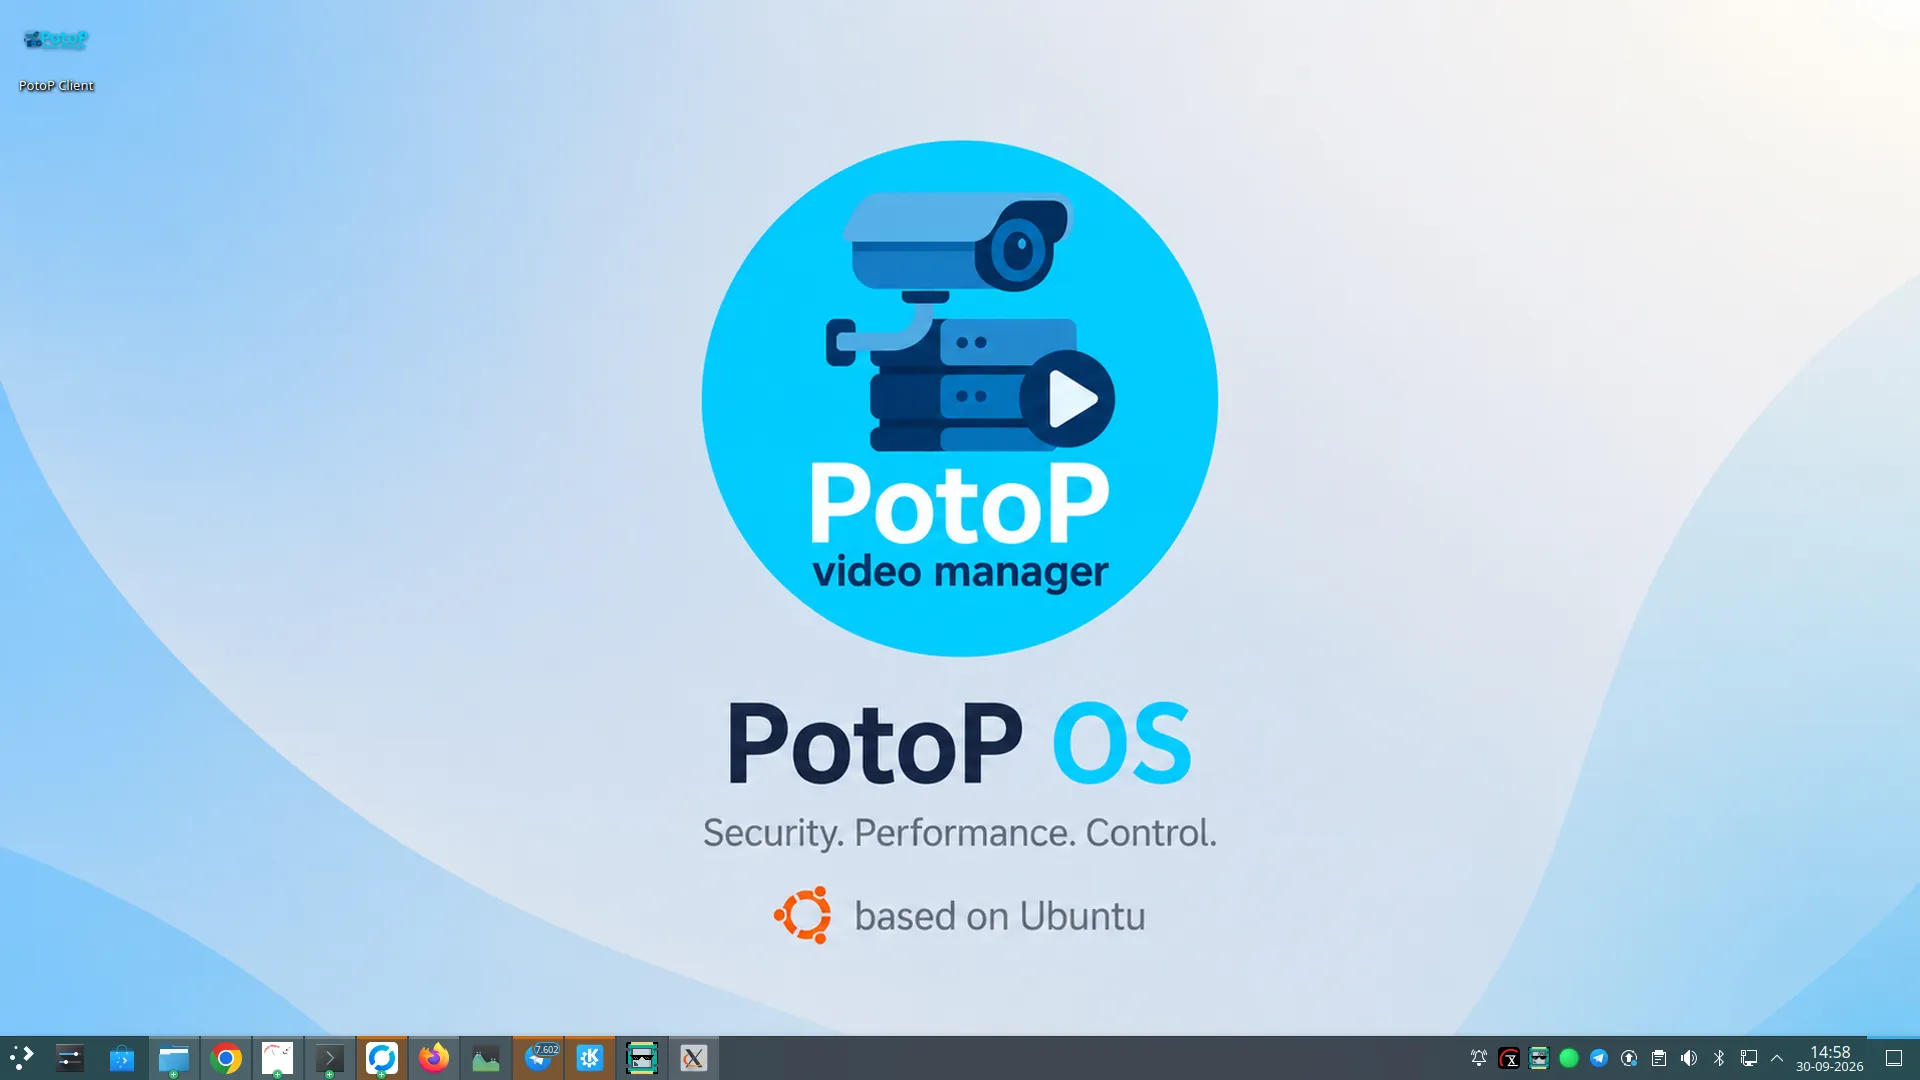
Der PotoP OS-Desktop

Von Haus aus gehärtet

Keine Standardpasswörter, Schlüssel pro Rechner, gehärtetes SSH mit automatischen Sperren, Dienste in Sandboxen.

Signierte Updates unter Ihrer Kontrolle

Geprüfte Prüfsummen und GPG-Signaturen, vorher ein Snapshot, automatisches Rollback – und nie ein Update hinter Ihrem Rücken.

Keine Telemetrie, keine Cloud

Absturzberichte abgeschaltet, kein „Nach-Hause-Telefonieren“; KI und Video bleiben auf der Appliance.

Bereit für Ihre Hardware

NVIDIA-, AMD- und Intel-GPUs werden beim ersten Start eingerichtet; KI-Beschleuniger von Hailo und Axelera werden unterstützt.

In Minuten installiert

Hybrider BIOS/UEFI-Installer vom USB-Stick und ein Ersteinrichtungsassistent – grafisch oder im Textmodus für Rechner ohne Bildschirm.

Alles inklusive

PotoP-Server und -Clients, Player, Office-Suite, Browser und selbst gehostete Fernwartung.

Eine Appliance, kein Projekt

PotoP OS ist ein vollständiges, gehärtetes Linux-System für Video- und Sicherheitsanwendungen. Es basiert auf Ubuntu 24.04 LTS mit dem KDE-Plasma-Desktop und wird mit PotoP-Server, Desktop-Client, Web-Client, Player und Treibern geliefert, die bereits installiert und aufeinander abgestimmt sind. Installieren Sie es vom USB-Stick, beantworten Sie im Ersteinrichtungsassistenten ein paar Fragen – und der Rechner beginnt aufzuzeichnen.

Sicher ab dem ersten Start

Es gibt kein Standardpasswort, dessen Änderung man vergessen könnte: Der Installer legt einen namentlichen Administrator mit einem von Ihnen gewählten Passwort an, und das Root-Konto hat keines. Geheimnisse wie Signatur- und Verschlüsselungsschlüssel werden beim ersten Start auf jedem Rechner erzeugt – niemals im ISO mitgeliefert. SSH ist gehärtet, Brute-Force-Versuche werden automatisch gesperrt, und die Hintergrunddienste von PotoP laufen unter unprivilegierten Konten in einer Sandbox.

Updates, denen Sie vertrauen können – und die Sie steuern

PotoP-Updates kommen aus unserem eigenen Distributionsportal: Jede Datei wird vor der Installation gegen eine SHA-256-Prüfsumme und eine GPG-Signatur geprüft, vorher wird ein Snapshot angelegt, und ein fehlgeschlagenes Update rollt sich selbst zurück. Nichts wird hinter Ihrem Rücken aktualisiert oder neu gestartet; Sie entscheiden, wann.

Privatsphäre by Design, made in the EU

PotoP OS sendet keine Telemetrie und braucht keine Cloud. KI-Analysen, Videos und Einstellungen bleiben auf Ihrer Hardware, und Fernwartung findet nur über Ihr eigenes, optional aktiviertes Relay oder VPN statt. Es wird in der Europäischen Union entworfen und entwickelt.

Cybersicher by Design

PotoP OS ist dafür gebaut, ans Netz zu gehen und jahrelang durchzulaufen. Diese Schutzmaßnahmen sind Teil jeder Installation – ein zusätzliches Härtungsprojekt ist nicht nötig.

Keine Standardpasswörter

Der Installer legt einen namentlichen Administrator mit einem von Ihnen gewählten Passwort an (mindestens 8 Zeichen); das Root-Konto erhält kein Passwort, und der Benutzer der Live-Sitzung wird gesperrt und entfernt.

Schlüssel, erzeugt auf Ihrem Rechner

Signaturschlüssel, der Verschlüsselungsschlüssel für Kamerapasswörter und das WebRTC-Zertifikat werden beim ersten Start auf jedem Rechner erzeugt – niemals ins ISO eingebaut. SSH-Hostschlüssel sind für jede Appliance einzigartig.

Gehärtetes SSH

Keine Root-Anmeldung per Passwort, höchstens 4 Versuche, kurze Anmeldefrist und keine Weiterleitungen; sobald ein Schlüssel hinterlegt ist, wird auf reine Schlüsselanmeldung umgestellt. fail2ban sperrt Angreifer, mit Sperrzeiten von bis zu einem Tag.

Dienste in Sandboxen

Die Hintergrunddienste von PotoP laufen unter unprivilegierten Konten mit systemd-Sandboxing: keine neuen Privilegien, schreibgeschütztes System, private temporäre Dateien und minimale Capabilities.

HTTPS in einem Schritt

Eine integrierte Zertifizierungsstelle stellt das Serverzertifikat aus und hinterlegt das Vertrauen im System und in den Browsern; kommt der Server nicht per HTTPS zurück, macht sich die Änderung selbst rückgängig.

Verifizierte Updates – zu Ihren Bedingungen

Update-Anfragen sind signiert, jede Datei wird per SHA-256 geprüft und per GPG verifiziert, nicht signierter Code wird abgewiesen, und ein fehlgeschlagenes Update wird zurückgerollt. Nichts wird aktualisiert und nichts neu gestartet, solange Sie es nicht entscheiden.

Geschützte Anmeldung

Passwörter werden als bcrypt-Hashes gespeichert, Konten werden nach 5 Fehlversuchen gesperrt, Zwei-Faktor-Anmeldung ist verfügbar, und Sicherheitsereignisse landen in einem Prüfprotokoll.

Keine Telemetrie

Absturzberichte sind abgeschaltet, und es gibt kein „Nach-Hause-Telefonieren“: Die Appliance kontaktiert nur unser Distributionsportal für Lizenzen und Updates sowie die Ubuntu-Spiegelserver, wenn Sie aktualisieren.

Fernwartung nur auf Wunsch

Das RustDesk-Relay und das WireGuard-VPN sind selbst gehostet und ausgeschaltet, bis Sie sie aktivieren – Fernsitzungen laufen nie über öffentliche Dienste.

Feature-Tour

Jeder Bildschirm unten ist ein echter Screenshot. Suchen Sie nach einer Funktion oder wählen Sie ein Kapitel; klicken Sie auf ein Bild, um es in voller Größe zu sehen, und blättern Sie mit den Pfeiltasten.

01

Desktop & Anwendungen 5 Bildschirme

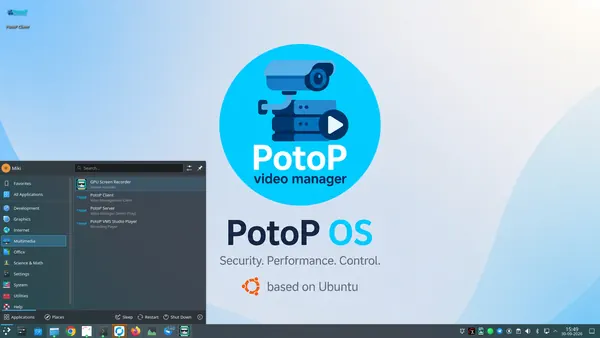
Ein vertrauter KDE-Plasma-Desktop, auf dem alle PotoP-Anwendungen und die Werkzeuge für den Alltag bereits installiert sind.

Der PotoP OS-Desktop
Highlight PotoP OS Desktop

Der PotoP OS-Desktop

Ein aufgeräumter KDE-Plasma-Desktop im PotoP-Design, mit einer Taskleiste voller Werkzeuge, die ein Bediener braucht, und einem Infobereich, der PotoP-Server, Updates und Netzwerk auf einen Blick zeigt. Derselbe Desktop auf jeder Appliance, die Sie ausliefern.

So funktioniert es

PotoP OS ist Ubuntu 24.04 LTS mit KDE-Plasma-Desktop und SDDM-Anmeldebildschirm. Der Installer richtet den kompletten PotoP-Stack ein, sodass der Rechner nach dem Ersteinrichtungsassistenten direkt in diesen Desktop startet – mit dem PotoP-Server als Systemdienst. Die Statusanzeige im Infobereich fragt den lokalen Server nach seinem Zustand; nichts davon hängt von einem Cloud-Dienst ab.

PotoP-Anwendungen an Bord
PotoP OS Desktop

PotoP-Anwendungen an Bord

Das Multimedia-Menü enthält den PotoP Client (das Desktop-VMS), das PotoP Server-Tray, den PotoP VMS Studio Player für exportierte Aufzeichnungen und einen GPU-Bildschirmrekorder. Alles, um ein Videosystem zu betreiben und auszuwerten, ist ab dem ersten Start installiert.

So funktioniert es

Der PotoP-Server läuft als Hintergrunddienst und wird über sein Tray-Symbol verwaltet; der Qt6-Desktop-Client verbindet sich mit ihm wie jeder andere Client, und der Web-Client wird vom selben Server ausgeliefert. Der eigenständige Player öffnet verschlüsselte Exporte und prüft vor dem Abspielen ihre Signatur. Alles wird vom Installer eingerichtet und verbunden – Sie müssen nichts von Hand herunterladen oder konfigurieren.
Systemwerkzeuge für Installateure
PotoP OS Desktop

Systemwerkzeuge für Installateure

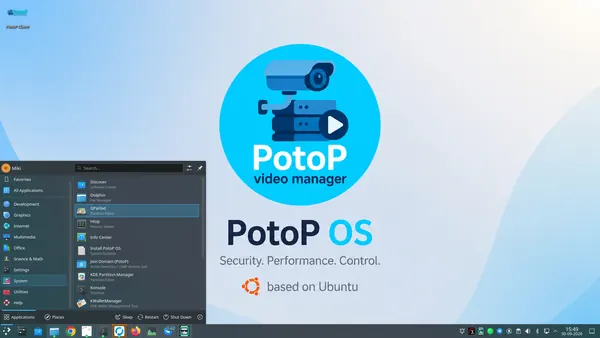
Das Systemmenü bringt die Werkzeuge mit, die ein Installateur braucht: den PotoP OS-Installer, den Beitritt zu einer Active-Directory- oder LDAP-Domäne, Partitionseditoren, eine Prozessanzeige, ein Terminal, das Softwarecenter und eine Passwortverwaltung.

So funktioniert es

„PotoP OS installieren“ startet den grafischen Installer aus der Live-Sitzung: Er legt einen namentlichen Administrator mit einem von Ihnen gewählten Passwort an – ohne Standard-Root-Passwort. „Domäne beitreten“ verbindet den Rechner mit einem bestehenden Active Directory oder LDAP-Verzeichnis, sodass sich Bediener mit ihrem Firmenkonto anmelden. Discover installiert weitere Software aus den Ubuntu-Archiven, wenn der Betreiber es so entscheidet.

Browser und selbst gehostete Fernwartung
PotoP OS Desktop

Browser und selbst gehostete Fernwartung

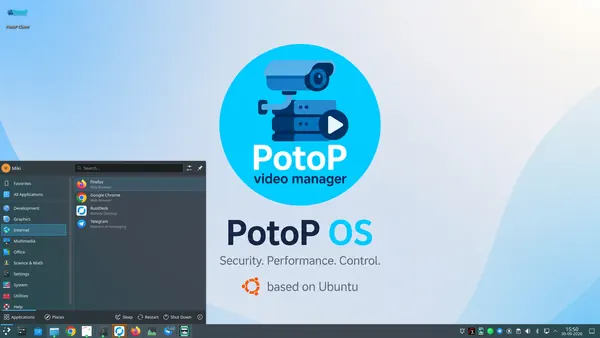
Firefox und Google Chrome für den Web-Client und die tägliche Arbeit, Telegram für Alarme und RustDesk für die Fernwartung – über Ihr eigenes Relay, nie über einen öffentlichen Dienst.

So funktioniert es

Das mit PotoP OS gelieferte RustDesk-Relay ist selbst gehostet: Es läuft unter einem eigenen, unprivilegierten Dienstkonto in einer Sandbox und bleibt ausgeschaltet, bis Sie es aktivieren – Fernsitzungen laufen also nie über die öffentliche RustDesk-Infrastruktur. Für den Zugriff zwischen Standorten ist außerdem ein selbst gehostetes WireGuard-VPN integriert, ebenfalls nur auf Wunsch aktiv.

Büroarbeit auf demselben Rechner
PotoP OS Desktop

Büroarbeit auf demselben Rechner

LibreOffice ist dabei: Berichte schreiben, Tabellen führen und Dokumente von Kunden öffnen, ohne auf dem Leitstellenrechner etwas zusätzlich zu installieren.

So funktioniert es

Die LibreOffice-Suite stammt aus dem Archiv von Ubuntu 24.04 und wird über denselben vom Betreiber kontrollierten Update-Weg aktuell gehalten wie das übrige System. Da alles lokal bleibt, verlassen Dokumente mit Details zu Vorfällen die Appliance nicht.

02

Einstellungen & Steuerung 4 Bildschirme

Firewall, Energie, Bildschirme und Erscheinungsbild – pro Rechner eingestellt für den Rund-um-die-Uhr-Betrieb.

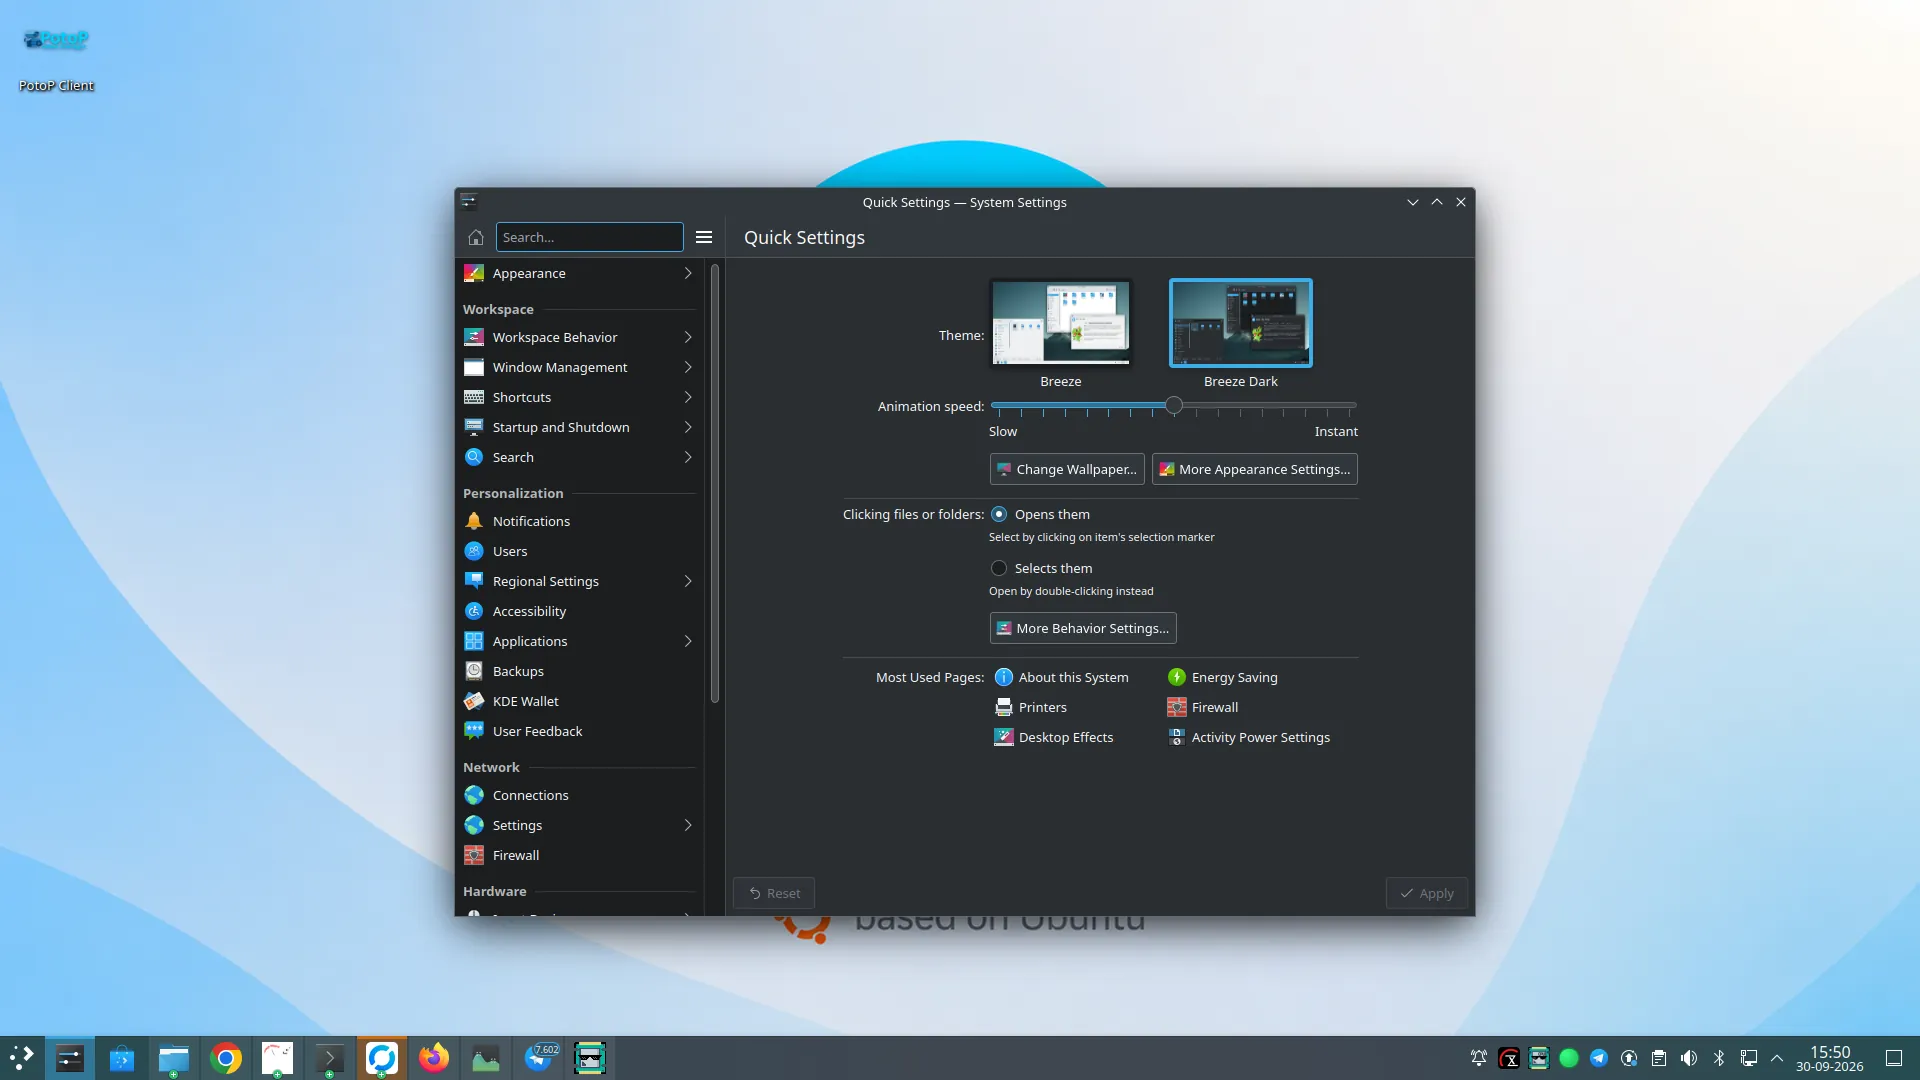
Schnelleinstellungen und die Firewall
Highlight PotoP OS Desktop

Schnelleinstellungen und die Firewall

Die Systemeinstellungen öffnen sich mit den meistgenutzten Seiten, die Firewall ist nur einen Klick entfernt. Erscheinungsbild, Verhalten, Drucker, Energiesparen und Desktop-Effekte werden alle hier eingestellt.

So funktioniert es

Die Firewall ist Ubuntus UFW. Ihre Regeln lassen sich hier, im PotoP-Desktop-Client und im Web-Client verwalten; die PotoP-Seite akzeptiert nur streng validierte Ports und Protokolle und nur von Administratoren. Änderungen, die Root-Rechte benötigen, laufen über eine kleine Gruppe validierter Hilfsskripte im Besitz von Root statt über eine allgemeine Root-Shell für das Dienstkonto.

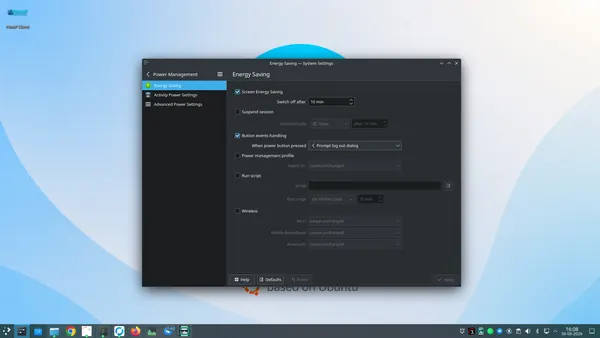
Energieeinstellungen für den 24/7-Betrieb
PotoP OS Desktop

Energieeinstellungen für den 24/7-Betrieb

Bildschirm-Energiesparen, Ein-/Aus-Taste und Energieprofile werden pro Rechner eingestellt – ein Rekorder schläft so nie ein, während eine Videowand nachts trotzdem ihre Bildschirme abschalten kann.

So funktioniert es

Dies sind die Standard-Energieeinstellungen von Plasma. Der PotoP-Server läuft als Systemdienst mit Watchdog und Speicherwächter: Sollte er jemals hängen oder Speicher verlieren, wird er automatisch neu gestartet, ohne den Rest der Appliance mitzureißen – unabhängig davon, was der Desktop gerade tut.

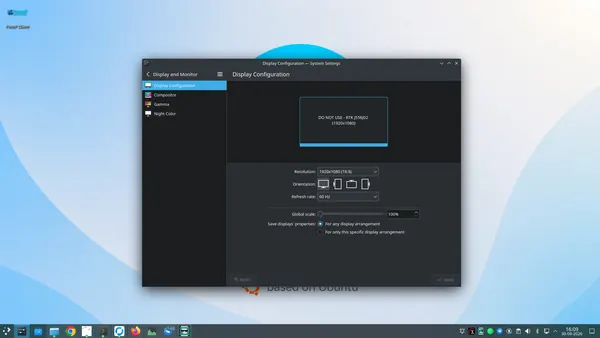
Bildschirme für Leitstellen
PotoP OS Desktop

Bildschirme für Leitstellen

Auflösung, Ausrichtung, Bildwiederholrate und Skalierung pro angeschlossenem Bildschirm – die Grundlage für Videowände mit mehreren Monitoren, gesteuert vom PotoP-Client.

So funktioniert es

Die Bildschirmkonfiguration von Plasma richtet die Monitore ein; der PotoP-Client erkennt dann jeden Bildschirm an einem dauerhaften Code, sodass ein Videowand-Layout immer auf demselben physischen Monitor landet. GPU-Treiber für NVIDIA, AMD und Intel werden beim ersten Start passend zur tatsächlich verbauten Karte gewählt.

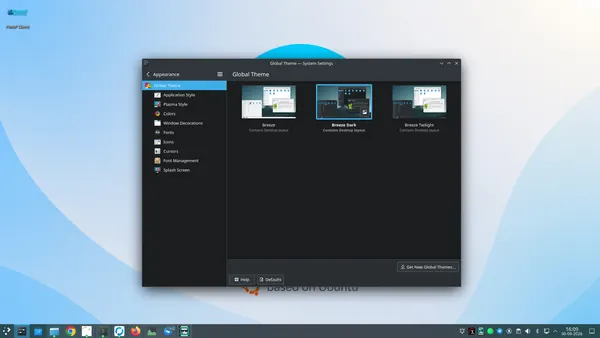
Hell oder dunkel – Sie haben die Wahl
PotoP OS Desktop

Hell oder dunkel – Sie haben die Wahl

Globale Designs schalten den gesamten Desktop mit einem Klick zwischen hell, dunkel und Dämmerung um – ein dunkles Design schont in einer abgedunkelten Leitstelle die Augen.

So funktioniert es

Die Designs sind standardmäßige globale KDE-Plasma-Designs, daher ändern sich Schriften, Farben, Symbole und Fensterdekorationen gemeinsam. Die Einstellungen werden pro Benutzerkonto gespeichert, sodass jeder Bediener das Erscheinungsbild behalten kann, mit dem er am besten arbeitet.

Unter der Haube

Wie PotoP OS aufgebaut ist, wo es läuft und wie es Ihre Daten schützt.

01

Fundament: Ubuntu LTS

Ubuntu 24.04 LTS mit dem Hardware-Enablement-Kernel und dem KDE-Plasma-Desktop. Treiber außerhalb des Kernels werden bei Kernel-Updates automatisch über DKMS neu gebaut.

02

Installer und erster Start

Ein hybrides BIOS- und UEFI-ISO mit einem grafischen Installer im PotoP-Design. Beim ersten Start richtet ein Assistent den Rechner ein – grafisch oder als Textassistent auf Rekordern ohne Bildschirm – und erzeugt die eigenen Schlüssel des Rechners.

03

GPU- und KI-Beschleuniger

Beim ersten Start wird die Grafikkarte erkannt und der passende Stack für NVIDIA CUDA, AMD ROCm oder Intel installiert. Treiber für Beschleuniger von Hailo und Axelera sind enthalten; für netzwerkisolierte Standorte lässt sich ein Offline-ISO erstellen.

04

Integrierte Netzwerkdienste

DHCP, RADIUS, SIP-Telefonie, TURN und WebRTC-Gateway laufen direkt auf der Appliance – ein Standort braucht also keine zusätzlichen Server für Kameras, Sprechanlagen oder Video im Browser.

05

Drei Wege der Verwaltung

Der PotoP-Web-Client, der Desktop-Client mit seiner Statusanzeige im Infobereich und eine Textkonsole für Rechner ohne Bildschirm. Die Cockpit-Webkonsole ergänzt die Verwaltung auf Betriebssystemebene – ausschließlich über TLS.

06

Bereit für Failover

Eine Standby-Appliance kann laufend eine vollständige Sicherung von Datenbanken und Konfiguration vom Live-Server abrufen und mit dem aktuellen Stand übernehmen.

Neuigkeiten

Alle Neuigkeiten

Möchten Sie PotoP OS bei sich vor Ort sehen?

Erzählen Sie uns von Ihrer Installation — wir zeigen Ihnen gern alles oder richten eine Testversion ein.